O xmlrpc.php é um componente essencial do WordPress que permite a comunicação remota entre sistemas diferentes utilizando o protocolo XML-RPC (Remote Procedure Call).
Ele possibilita que usuários interajam com o site sem acessar diretamente o painel administrativo, oferecendo recursos como publicação remota de posts e integração com aplicativos móveis.
Embora útil, esse arquivo representa riscos significativos à segurança de sites WordPress e, em muitos casos, pode ser desativado sem comprometer o funcionamento do site.
Como funciona o xmlrpc.php?
O protocolo XML-RPC opera enviando solicitações em formato XML, que são processadas e traduzidas em comandos executados pelo servidor WordPress. Entre as principais funcionalidades do xmlrpc.php estão:
- Publicação Remota: Permite criar, editar ou deletar posts de forma remota.
- Integração com Aplicativos: Ferramentas externas podem acessar dados do site.
- Automatização de Processos: Sistemas de terceiros podem usar essa interface para operações específicas, como atualizações de conteúdo.
Por que desativar o xmlrpc.php?
Embora tenha utilidades práticas, o xmlrpc.php também pode ser explorado por hackers para comprometer a segurança do site. Veja os principais riscos:
- Ataques de Força Bruta: Hackers podem usar o XML-RPC para testar milhares de combinações de login em pouco tempo.
- Ataques DDoS: É possível enviar múltiplas solicitações simultâneas para sobrecarregar o servidor.
- Exposição de Vulnerabilidades: Brechas específicas no arquivo podem ser exploradas para acesso não autorizado.
Se o seu site não depende do xmlrpc.php para funções específicas, como aplicativos móveis do WordPress ou sistemas de publicação remota, desativá-lo pode ser uma boa prática de segurança.
Métodos para desativar o xmlrpc.php
1. Desativando com Plugins
Essa é a maneira mais simples e acessível para usuários iniciantes:
- Passos:
- No painel do WordPress, vá para Plugins > Adicionar Novo.
- Pesquise por plugins como Wordfence Security, iThemes Security ou Disable XML-RPC.
- Instale e ative o plugin escolhido.
- Configure o plugin para desativar o XML-RPC. Geralmente, essa configuração está ativada por padrão.
- Benefícios:
- Não requer acesso direto a arquivos do servidor.
- Plugins como Wordfence oferecem proteção adicional contra outras ameaças.
2. Editando o Arquivo .htaccess
Para usuários mais experientes, é possível bloquear o xmlrpc.php diretamente no servidor:
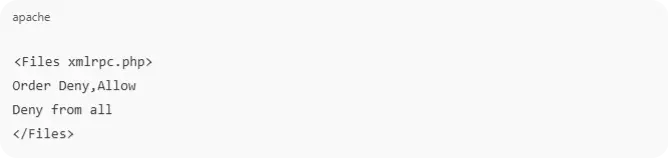
aprenda bloquear o xmlrpc.php diretamente no servidor
- Código para Adicionar: apache
- Copiar código
<Files xmlrpc.php> Order Deny,Allow Deny from all </Files> - Como Fazer:
- Acesse os arquivos do WordPress via FTP ou gerenciador de arquivos da hospedagem.
- Edite o arquivo
.htaccessna raiz do site. - Cole o código acima e salve.
- Verificação: Acesse
https://seusite.com/xmlrpc.php. Se aparecer uma mensagem de erro ou uma página em branco, o arquivo está desativado.
3. Desativando via Filtro no Tema
Outra opção é usar um filtro no arquivo functions.php do tema:
- Código:php
Copiar códigoadd_filter( 'xmlrpc_enabled', '__return_false' ); 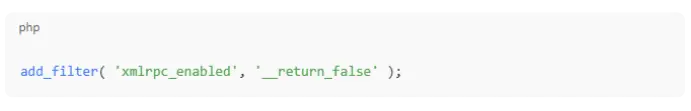
bloquear o xmlrpc.php diretamente no tema wordpress
- Como Fazer:
- Acesse o painel do WordPress.
- Vá para Aparência > Editor de Temas.
- Adicione o código acima no arquivo
functions.php.
Alternativa: Usar a REST API do WordPress
Se você precisa de funcionalidades semelhantes às do xmlrpc.php, a REST API é uma opção mais moderna e segura. Ela oferece maior flexibilidade para integração com ferramentas externas e é amplamente suportada por desenvolvedores.